
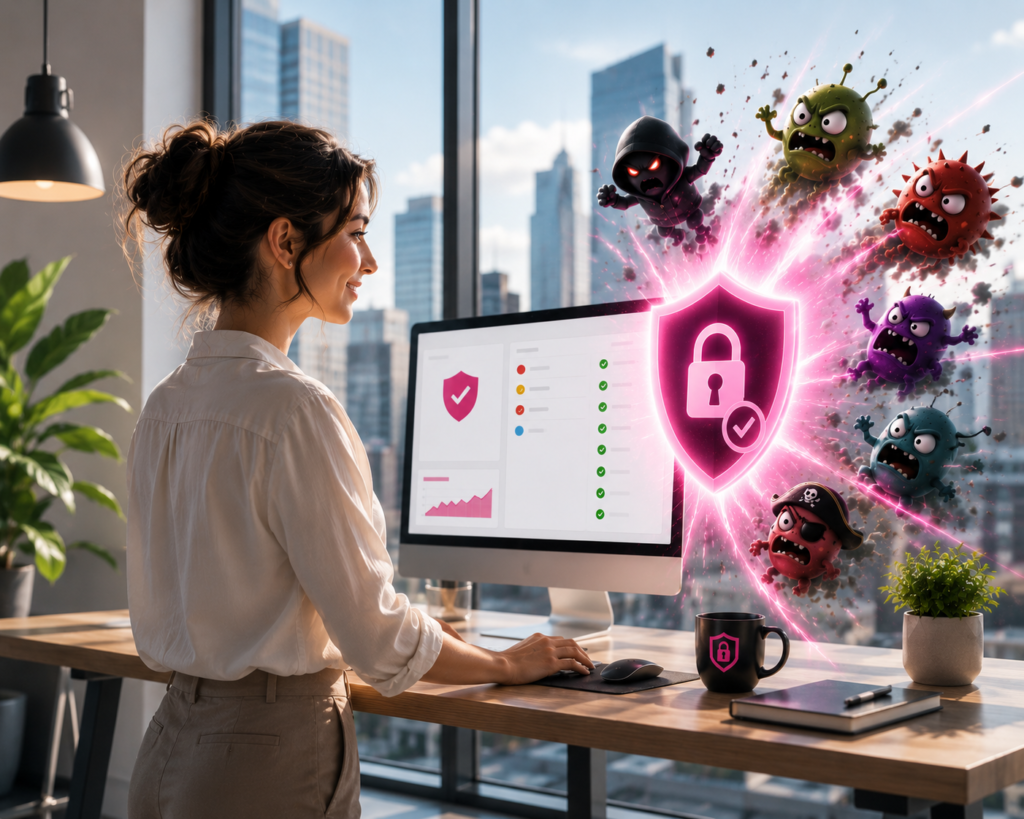
WordPress betreibt Millionen von Websites — und zieht damit auch Angreifer an. Brute-Force-Angriffe auf die Anmeldung, schädliche Bots, SQL-Injektionen, bekannte CVE-Schwachstellen und unbefugte Dateiänderungen sind alltägliche Bedrohungen, die Ihre Website lahmlegen oder Daten kompromittieren können.
maca Sec ist ein Sicherheitsplugin, entwickelt von maca Development. Es vereint Firewall (WAF), Login-Schutz, Zwei-Faktor-Authentifizierung, Hardening, Scanning, Dateiüberwachung und Protokollierung an einem Ort. Alle Funktionen sind von Anfang an enthalten — keine Premium-Stufen, keine gesperrten Module.
Das Plugin ist Open Source (GPL), läuft auf Ihrem eigenen Server und ist für schwedische und internationale WordPress-Seiten konzipiert. Die Benutzeroberfläche wird auf Schwedisch angezeigt, wenn WordPress auf Schwedisch installiert ist, und auf Englisch für alle anderen Spracheinstellungen. Benutzerhandbuch und rechtliche Dokumente sind ebenfalls in beiden Sprachen verfügbar.
Neu in der neuesten Version
Kollektive Bedrohungsintelligenz
maca Sec kann neue Angriffe anonym an das maca-Hub-Netzwerk melden und Sperren empfangen, die bereits auf Hunderten anderer Websites blockiert wurden. Angreifer, die es erneut versuchen, treffen schneller auf Schutz.
Dateisystemwächter 2.0
Tiefenscan von Uploads und Themes nach neuen PHP-Dateien, Webshell-Signaturen und verdächtigem Code — eval, Base64, gzinflate und mehr.
Sicherheitsbewertung
Ganzheitlicher Wert 0–100 mit Checkliste im Dashboard: PHP-Version, HTTPS, 2FA, WAF, CVE-Status und Updates — alles auf einen Blick.
Live Attack Map
Echtzeitdaten zu Angriffen pro Minute, Ländern, Angriffstypen und neuesten Exploits — angezeigt in der maca-Hub-App, wenn die Website verbunden ist.
KI-Bot-Schutz
Bot-spezifische Richtlinien (Erlauben / Blockieren / Begrenzen) für GPTBot, ClaudeBot, Bytespider, PerplexityBot und Amazonbot.
Intelligente Ratenbegrenzung
Verhaltensbewertung zusätzlich zur reinen IP-Sperre — Burst, URL-Muster, Methode, Cookies und Referrer — für weniger Fehlalarme und besseren Schutz vor Bots.
Warum maca Sec?
Alles enthalten
Firewall, 2FA, Captcha, CVE-Scanning, Honeypot-Fallen, Dateiüberwachung, Supply-Chain-Schutz und Sicherheitsscanner — ohne Paywall.
Für WordPress gebaut
Übersichtliches Dashboard mit Sicherheitsbewertung, Protokollen, Checkliste und Schritt-für-Schritt-Anleitung direkt in wp-admin.
Schutz von Anfang an
Die Firewall analysiert den Verkehr, bevor WordPress gefährliche Anfragen verarbeiten kann. Angriffe werden an der Tür gestoppt.
Sie behalten die Kontrolle
Whitelist Ihre IP, wählen Sie Regeln, blockieren Sie Länder und erhalten Sie E-Mail-Warnungen bei kritischen Ereignissen. Angemeldete Administratoren in wp-admin umgehen die Firewall, sodass Sie wie gewohnt arbeiten können.
Offen und transparent
Es ist kein Cloud-Dienst erforderlich. maca Sec protokolliert lokal, lässt sich sauber deinstallieren und Telemetrie kann vollständig deaktiviert werden.
Schwedisch und Englisch
Das Plugin, die Anleitung und die rechtlichen Dokumente sind in beiden Sprachen verfügbar — angepasst an Ihre WordPress-Installation.
Funktionen
Firewall (WAF)
Stoppt SQL-Injektionen, XSS, Path Traversal und gefährliche Datei-Uploads. Blockieren Sie IP-Adressen, filtern Sie nach Ländercode, verwalten Sie KI-Bots und whitelisten Sie vertrauenswürdige Adressen.
Rate Limiting und Attack Shield
Begrenzt Anfragen pro IP für die gesamte Website, wp-login, wp-admin, XML-RPC und REST API. Intelligente Ratenbegrenzung berücksichtigt Verhaltenssignale. Attack Shield aktiviert bei extremem Traffic vorübergehend den Wartungsmodus (HTTP 503).
Login-Schutz und Honeypot-Fallen
Brute-Force-Schutz, falsche Login-/XML-RPC-/REST-Pfade, die Scanner fangen, Captcha (mathematisch, reCAPTCHA oder Cloudflare Turnstile), starke Passwörter, Sitzungsverwaltung und E-Mail-Warnungen.
Zwei-Faktor-Authentifizierung (2FA)
TOTP mit Google Authenticator, Authy oder 1Password. QR-Code und Wiederherstellungscodes pro Benutzer.
WordPress-Hardening und HTTP-Header
Schließen Sie häufige Sicherheitslücken und setzen Sie Sicherheits-Header (X-Frame-Options, HSTS, CSP usw.).
Sicherheits-Scanner, CVE-Tabelle und Sicherheitsbewertung
Wert 0–100 mit Checkliste. CVE-Tabelle pro installiertem Plugin mit Risikostufe und Update-Empfehlungen (WPScan). E-Mail-Warnungen bei neuen Schwachstellen mit hohem Risiko.
Dateiüberwachung und Dateisystemwächter 2.0
Überwacht kritische Dateien und sucht in Uploads und Themes nach neuen PHP-Dateien, Webshell-Signaturen und verdächtigem Code.
Supply-Chain-Schutz und Verhaltensanalyse
Überwacht Plugin-Integrität, Entwicklerwechsel und WordPress.org-Checksummen. Risikopunktzahl 0–100 für ungewöhnliches REST- und POST-Verhalten.
Sicherheitsprotokoll
Alle Ereignisse werden an einem Ort gesammelt. Filtern, suchen und verdächtige IP-Adressen direkt aus dem Protokoll blockieren.
maca Hub — in Entwicklung
maca Hub ist eine iOS-App, die Ihre WordPress-Websites mit maca-Plugins verbindet. Über maca Sec erhalten Sie:
- Sicherheitsstatus und Berichte auf dem Mobilgerät
- Kollektive Bedrohungsintelligenz — geteilte Angriffsmuster aus dem gesamten Netzwerk
- Live Attack Map mit Angriffen pro Minute, Ländern und Angriffstypen
- Fernsteuerung und Whitelist-Synchronisierung
maca Hub befindet sich in aktiver Entwicklung. Die App ist derzeit nur für iOS verfügbar. Wir suchen Tester, die die Integration zwischen maca Sec und maca Hub ausprobieren möchten — kontaktieren Sie uns über das Kontaktformular, wenn Sie dabei sein möchten.
maca Hub ist nicht erforderlich — maca Sec funktioniert vollständig eigenständig.
So funktioniert es
- Installieren Sie das Plugin in WordPress (erfordert WordPress 6.0+ und PHP 7.4+).
- Akzeptieren Sie bei der ersten Aktivierung die Nutzungsbedingungen und die Datenschutzrichtlinie.
- Öffnen Sie das Dashboard unter maca Sec im Seitenmenü.
- Führen Sie einen Sicherheitsscan aus und beheben Sie kritische Probleme.
- Whitelisten Sie Ihre IP, bevor Sie strengere Regeln aktivieren.
- Aktivieren Sie 2FA für Ihr Administratorkonto.
- Überprüfen Sie die Protokolle regelmäßig — oder lassen Sie sich bei schwerwiegenden Ereignissen per E-Mail warnen.
Für wen?
maca Sec ist ideal für Sie, wenn Sie eine Unternehmenswebsite, einen Blog oder einen Webshop in WordPress betreiben und komplette Sicherheit ohne monatliche Kosten pro Funktion wünschen — unabhängig davon, ob Sie im Adminbereich Schwedisch oder Englisch bevorzugen.
Technische Anforderungen
| Anforderung | Version |
|---|---|
| WordPress | 6.0 oder höher |
| PHP | 7.4+ (8.1+ empfohlen) |
| Datenbank | MySQL oder MariaDB |
| Sprache | Schwedisch und Englisch |
Ihre WordPress-Website verdient Schutz, der nicht für jede neue Funktion extra kostet. maca Sec gibt Ihnen das — kostenlos, offen und bereit zur Installation.

 Ask a Genius